 Rafael Nazar
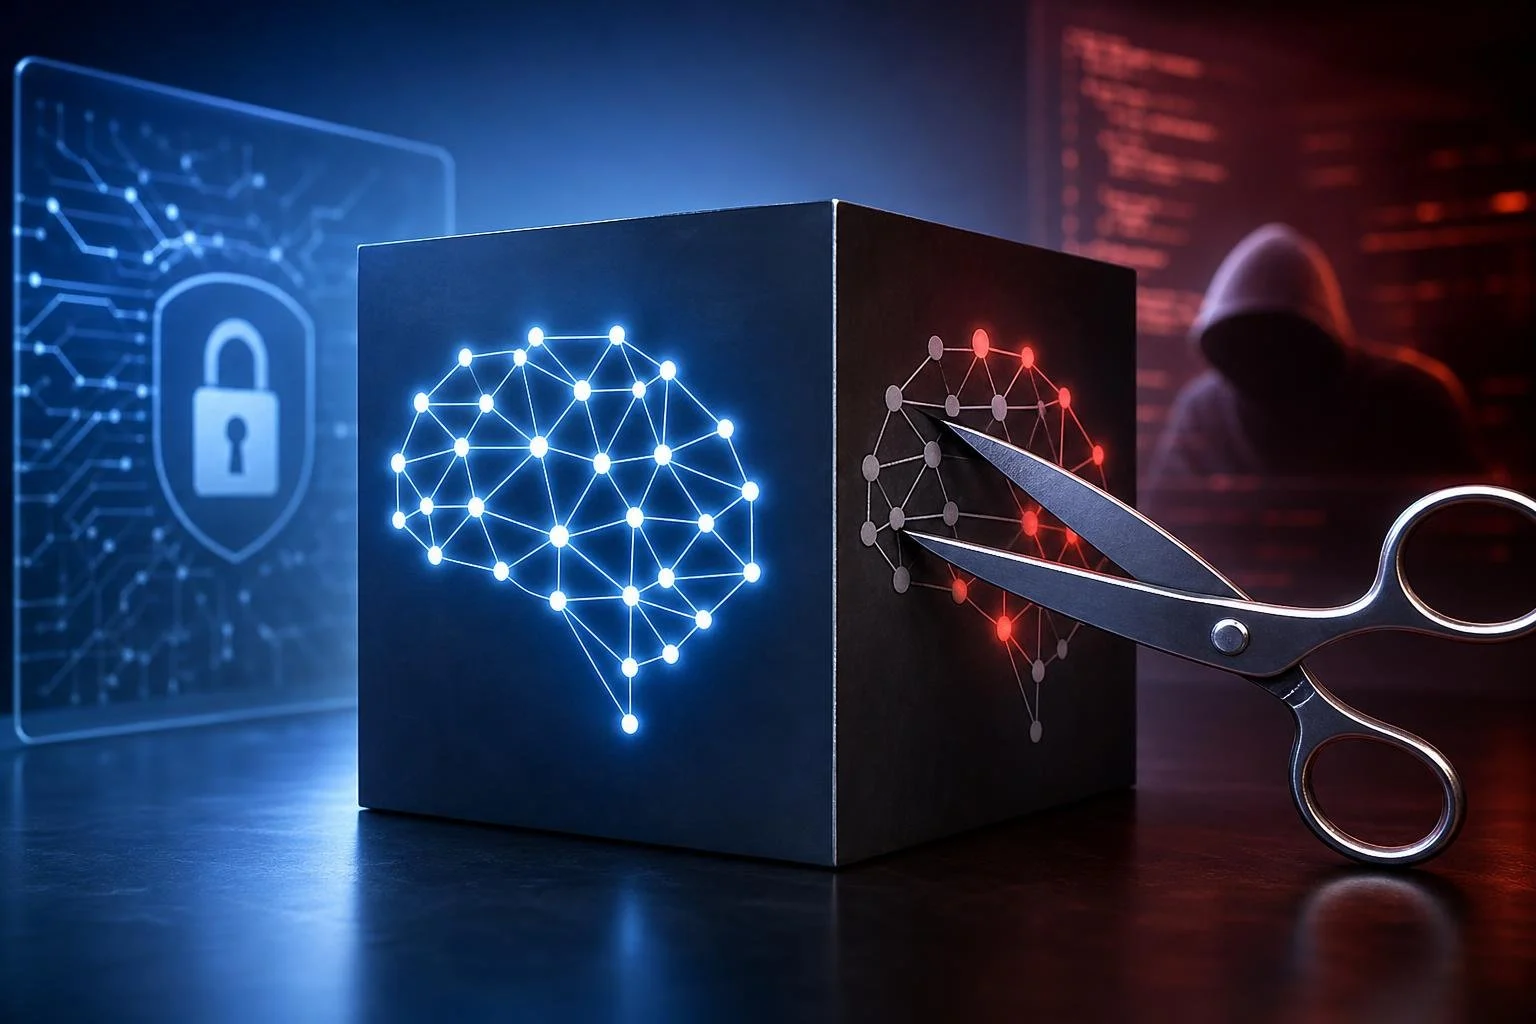
A startup chinesa Moonshot AI anunciou a redução de parte das capacidades do Kimi K3.1 Pro, seu mais novo modelo de inteligência artificial. A medida foi adotada em meio à preocupação de que ferramentas do tipo possam tornar ataques hackers mais sofisticados e baratos.
Sediada em Pequim, a empresa classifica o Kimi K3.1 Pro como seu modelo aberto mais avançado até o momento. Isso permite que desenvolvedores externos executem e modifiquem a inteligência artificial em seus próprios sistemas.
Para reduzir o risco de uso indevido, a Moonshot retirou dados relacionados a ciberataques do conjunto de treinamento e dos ambientes de aprendizado por reforço utilizados no desenvolvimento do modelo. Segundo a empresa, a mudança limita aplicações maliciosas sem comprometer as habilidades gerais de programação.
Os efeitos da filtragem foram avaliados em um benchmark interno de cibersegurança. O Kimi K3.1 Pro alcançou 81,0% no teste, enquanto uma versão equivalente sem as medidas de redução de risco obteve 90,5%. A avaliação consistia em encontrar e explorar vulnerabilidades de software em um ambiente controlado.
A Moonshot afirma que o resultado indica uma redução no desempenho ofensivo do modelo, embora o sistema ainda supere seu antecessor. Os resultados, no entanto, não foram verificados de forma independente.
A empresa também reconhece que modelos abertos impõem desafios específicos de controle. Diferentemente de sistemas fechados, como os desenvolvidos por OpenAI e Anthropic, ferramentas distribuídas amplamente reduzem a capacidade do criador original de restringir o acesso, monitorar o uso e atualizar mecanismos de proteção.
Por outro lado, a Moonshot argumenta que modelos abertos podem contribuir para a segurança digital ao permitir que mais organizações inspecionem e protejam seus próprios softwares, inclusive sistemas antigos que recebem pouca atenção.
A preocupação com o uso de inteligência artificial em ataques cibernéticos também avançou no campo regulatório. Na semana passada, a China propôs controles de exportação que proibiriam o envio ao exterior de tecnologias de geração de malware baseadas em IA e restringiriam ferramentas de descoberta de vulnerabilidades com auxílio da tecnologia.
As medidas mencionam o risco de uso dessas capacidades contra infraestruturas críticas, sistemas de defesa industrial e governamentais, além da possibilidade de contornar mecanismos de segurança.