 Rafael Nazar
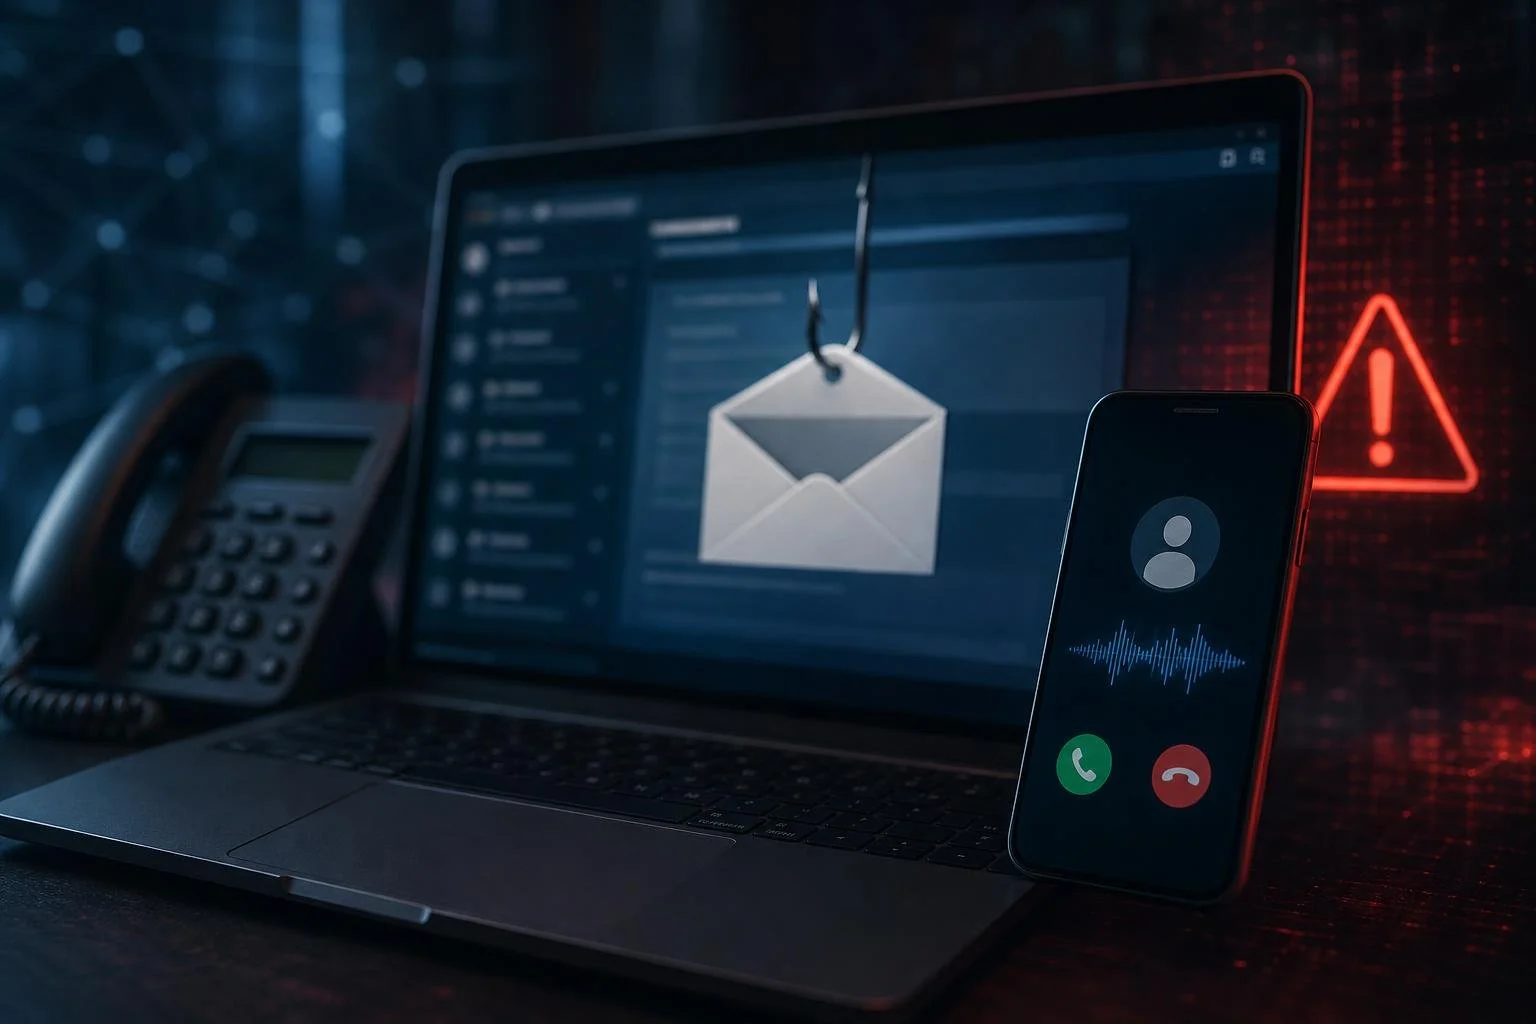
O avanço da inteligência artificial (IA) tem aumentado a sofisticação dos ataques cibernéticos e tornado as tentativas de fraude mais convincentes. Entre os principais vetores de ameaça acompanhados em 2025 pela Agility, empresa especializada em infraestrutura e cibersegurança para ambientes de missão crítica, estão o phishing e o vishing.
O phishing utiliza mensagens fraudulentas para enganar as vítimas, enquanto o vishing recorre a ligações telefônicas. Uma das mudanças observadas foi a combinação das duas estratégias, com o uso de ferramentas de IA para personalizar as abordagens e dar mais credibilidade aos contatos feitos por criminosos.
Os antigos e-mails genéricos, muitas vezes com erros de português, deram lugar a comunicações mais elaboradas e direcionadas. Com o apoio da inteligência artificial generativa, essas mensagens passaram a circular por diferentes canais, como SMS, WhatsApp, redes sociais e anúncios patrocinados.
Dados da Palo Alto Networks também dimensionam o problema. Relatórios da empresa sobre resposta a incidentes indicam que o phishing está entre os principais meios usados para obter o primeiro acesso a redes corporativas. A prática aparece relacionada à entrada de 22% a 23% das grandes violações registradas no mundo. Quando são consideradas as diferentes modalidades de engenharia social, o índice chega a 45% das empresas investigadas.
No vishing, os criminosos têm usado recursos como a falsificação de números telefônicos para simular centrais de atendimento oficiais. Os roteiros das conversas também estão mais convincentes. Outra ameaça é a clonagem de vozes por meio de inteligência artificial, que permite aos golpistas se passar por pessoas conhecidas ou representantes de instituições para enganar funcionários e consumidores.
“Um dos padrões que mais preocupam é a combinação dos métodos: a mensagem de phishing prepara o terreno e a ligação telefônica conclui o golpe. No ambiente corporativo, isso aparece em contatos com equipes de suporte técnico para solicitar redefinições de senhas ou em abordagens que pressionam colaboradores a aprovar acessos e pagamentos. A inteligência artificial torna essas interações mais convincentes, explorando a confiança e a urgência para induzir decisões”, afirma Fabio Soto, CEO da Agility.
Embora o Brasil tenha avançado na criação de políticas e mecanismos de proteção digital, a adoção de medidas de segurança ainda é desigual entre as organizações. O país recebeu a classificação máxima, Tier 1, no Global Cybersecurity Index 2024, elaborado pela União Internacional de Telecomunicações (UIT), dividindo a liderança nas Américas com os Estados Unidos.
Esse resultado, porém, não significa necessariamente que as empresas tenham estruturas de proteção consolidadas. A 16ª edição da pesquisa TIC Empresas, realizada pelo Cetic.br com 4.174 organizações, apontou que 53% das companhias brasileiras possuem uma política de segurança digital. O levantamento também mostrou que apenas 1% delas têm cargos específicos voltados à gestão de riscos relacionados à inteligência artificial ou à segurança digital.
Para diminuir a exposição às ameaças, a Agility recomenda a combinação de ferramentas tecnológicas, procedimentos internos e treinamento das equipes. Entre as medidas estão o monitoramento de marcas e domínios para identificar e retirar páginas e perfis fraudulentos, a adoção de mecanismos mais robustos de autenticação e a criação de etapas adicionais de confirmação para solicitações consideradas sensíveis.
A capacitação contínua dos funcionários também é apontada como essencial. Apesar de as soluções tecnológicas conseguirem bloquear parte significativa das tentativas de invasão, os ataques de engenharia social exploram a confiança e o comportamento das pessoas. Por isso, segundo Fabio Soto, as empresas devem reforçar as defesas digitais e adotar processos de validação que impeçam decisões tomadas sob pressão ou diante de contatos aparentemente legítimos de abrir caminho para fraudes.