
 Redação
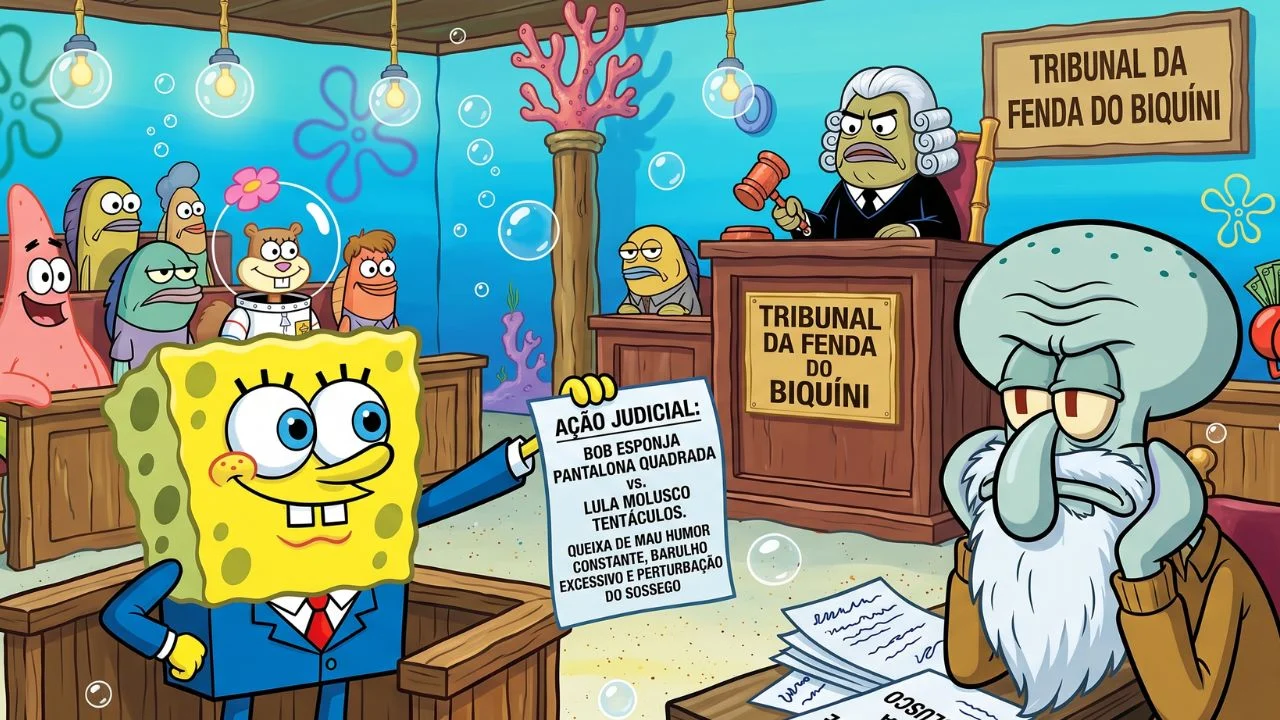
Bob Esponja se tornou um assunto inusitado nos bastidores do Judiciário de Mato Grosso do Sul. Uma falha no sistema e-SAJ, administrado pelo TJMS, expôs processos simulados que incluíam personagens do desenho e apelidos de conotação política, como “lula petralha”. O caso foi encaminhado ao Conselho Nacional de Justiça, e autoridades consideram acionar o Ministério Público, enquanto o conteúdo foi retirado do ar.
De acordo com informações do portal Jurinews, os registros revelaram Bob Esponja Calça Quadrada como autor de uma ação fictícia contra Lula Molusco, outro personagem do desenho. Outros nomes, como “Lula Petralha” e “Lula do Petralha”, estavam associados a crimes inventados, como tráfico de drogas e lesão corporal. Esses dados estavam em uma área de testes do sistema, destinada ao desenvolvimento e validação de novas funcionalidades.
O TJMS esclareceu que a página acessada pertencia a um ambiente de treinamento, utilizado para capacitar servidores antes da implementação de novos recursos. O tribunal afirmou que é comum que dados fictícios sejam inseridos para fins didáticos, sem efeitos jurídicos. A Corte também informou que os registros datam de treinamentos realizados em 2006, 2015 e 2018, e que o acesso indevido ocorreu porque o ambiente ficou disponível na internet além do previsto.
Após a descoberta da falha, o TJMS retirou a página do ar e iniciou uma investigação interna para entender como o acesso externo foi possível. O tribunal garantiu que não houve impacto em processos reais ou na integridade dos sistemas oficiais.
A repercussão do incidente levou a deputada estadual Gleice Jane, do PT, a protocolar representações no CNJ e no Ministério Público de Mato Grosso do Sul, solicitando uma investigação sobre a inserção do conteúdo no sistema. O MPMS informou que, até o momento, não recebeu nenhuma representação formal sobre o caso.
Em resposta ao ocorrido, o presidente do TJMS, desembargador Dorival Renato Pavan, anunciou novas normas de segurança para os sistemas eletrônicos do tribunal. As plataformas agora devem manter registros detalhados de acessos e operações, que serão armazenados por até dez anos, abrangendo tentativas de acesso indevido e alterações relevantes para auditorias.



