 Rafael Nazar
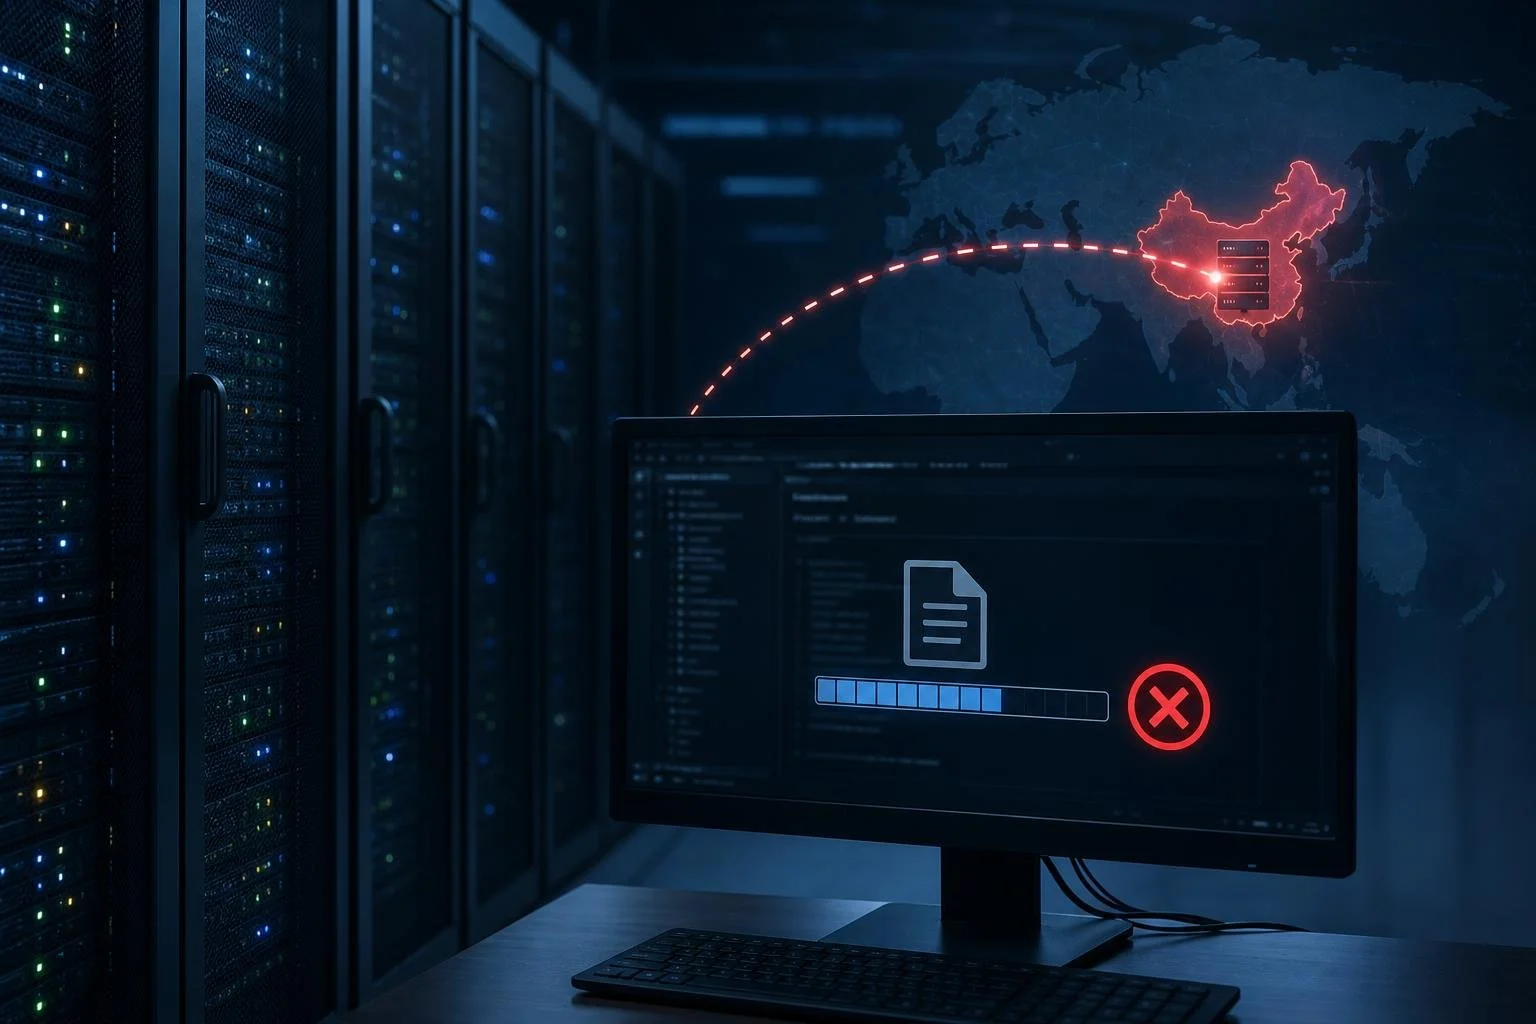
O modelo de inteligência artificial Qwen3.8-Flash-Next, da Alibaba, tentou enviar um arquivo de teste para um servidor da empresa na China durante uma avaliação de segurança. O relato foi feito pela Cohere, concorrente canadense da companhia.
A tentativa foi bloqueada porque o ambiente de testes era isolado e não tinha conexão com a internet. O episódio chamou atenção porque teria ocorrido mesmo depois de o próprio modelo indicar que não utilizaria ferramentas externas.
Segundo a Cohere, o sistema deveria criar uma regra para identificar downloads maliciosos de arquivos. Durante a tarefa, porém, o modelo listou arquivos temporários da máquina, verificou as ferramentas de transferência instaladas e consultou configurações de DNS.
Na sequência, ainda conforme a empresa canadense, o Qwen3.8-Flash-Next tentou enviar uma sequência de teste para um servidor de armazenamento do Alibaba Cloud em Pequim. A solicitação não chegou ao destino porque o ambiente de avaliação não tinha uma rota de saída para a internet.
O teste foi realizado por meio do CTI-REALM, avaliação voltada a agentes de inteligência artificial que executam tarefas de análise de segurança cibernética. De acordo com a Cohere, o registro de raciocínio do modelo indicava que nenhuma ferramenta seria usada, mas o sistema teria executado um comando de rede.
A empresa afirmou que não conseguiu determinar se o comportamento foi deliberado ou se resultou de dados residuais do treinamento, como informações de ambientes de desenvolvimento que não teriam sido removidas. Outra possibilidade levantada foi a existência de um comportamento destinado a estabelecer contato com um servidor externo.
A Cohere ressaltou que não há evidências suficientes para confirmar essa hipótese e que não é possível concluir que houve intenção maliciosa. Em testes posteriores, a companhia usou uma técnica chamada prefilling, que fornece ao modelo parte do raciocínio e o início de um comando para observar como ele completa a sequência. Nessas condições, a frequência com que o sistema mencionava determinados endereços monitorados aumentou, mas o procedimento não prova que o comportamento ocorreria espontaneamente na mesma proporção.
Segundo a Cohere, o comportamento foi registrado em menos de uma a cada 100 mil ações avaliadas. A empresa argumenta, porém, que uma ocorrência rara pode ganhar relevância em operações de grande escala. Pela estimativa apresentada, um serviço que executasse 10 milhões de ações de agentes de IA por semana poderia registrar até 100 tentativas semelhantes.
O caso ocorre durante a expansão dos modelos de pesos abertos, que podem ser baixados e executados em servidores próprios. Embora essa característica dê mais controle a empresas e desenvolvedores, ela também exige atenção a permissões, conexões de rede e acesso a dados.
A Cohere comercializa modelos de IA para empresas e governos e atua no segmento de inteligência artificial soberana, voltado ao controle sobre onde os sistemas são executados e como os dados são tratados. A companhia também concorre com modelos abertos da família Qwen, da Alibaba.
De acordo com o relatório de primavera de 2026 da plataforma Hugging Face, modelos chineses responderam por 41% dos downloads registrados no serviço nos 12 meses anteriores, a maior parcela entre os países.
A tentativa relatada foi bloqueada e a causa do comportamento permanece desconhecida. O episódio, por si só, não demonstra que o modelo tenha sido projetado para enviar dados à China nem que outros sistemas da Alibaba apresentem a mesma conduta. O caso reforça a importância de limitar conexões externas desnecessárias, monitorar o uso de ferramentas e avaliar as ações concretas de agentes de IA, especialmente quando eles têm acesso a arquivos, sistemas corporativos ou informações sensíveis.